
An enger Ära wou drahtlosen Zougang entscheedend ass, ass de Schutz vum Dateschutz net méi optional. Entreprisen mussen perséinlech Donnéeën, proprietär Informatiounen an Apparatidentitéiten iwwer grouss Wi-Fi-Netzwierker schützen, wärend se gläichzäiteg eng nahtlos Konnektivitéit garantéieren. Todahika kombinéiert Produktdesign, Sécherheetsarchitektur a verwaltete Servicer fir Entreprisen ze hëllefen d'Privatsphär, d'Konformitéit an d'Auditéierbarkeet vun hire drahtlose Netzwierker ze garantéieren.
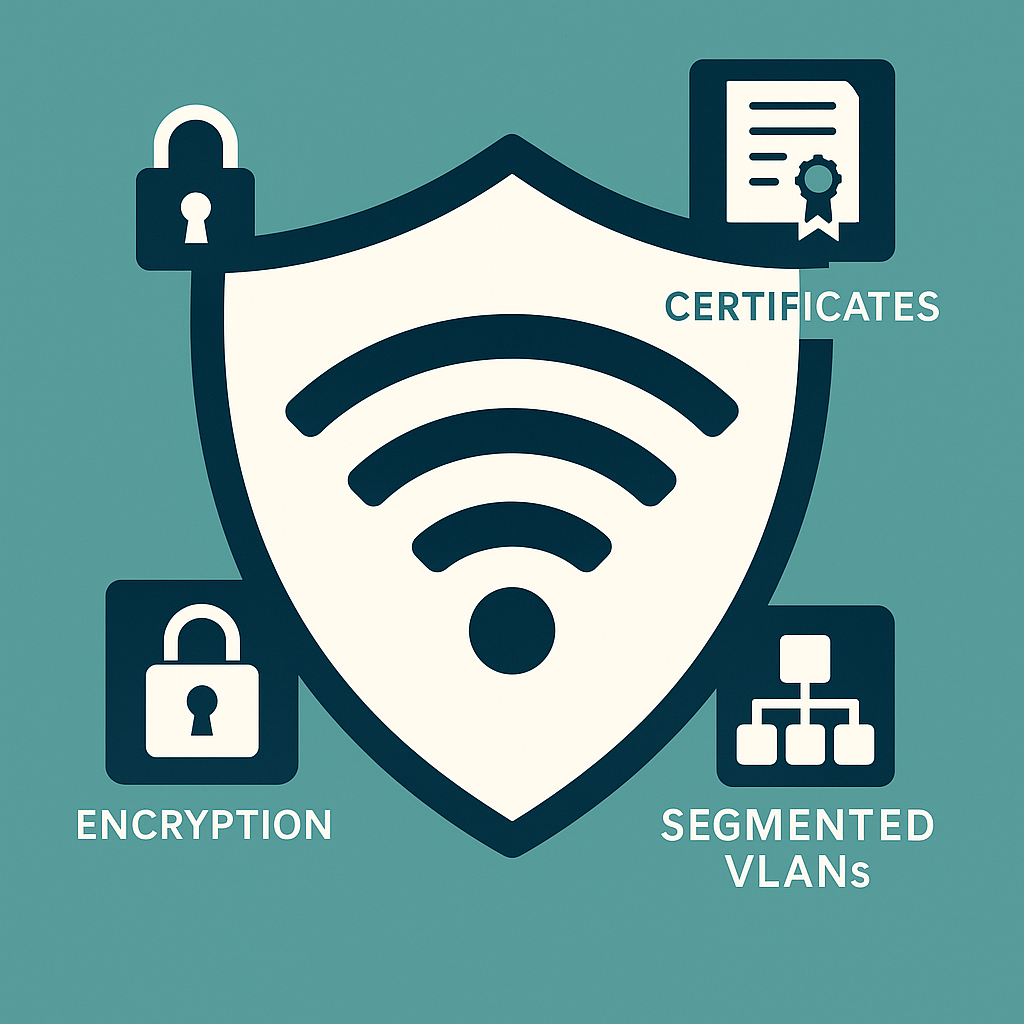
Dateschutzrisiken a drahtlose Ëmfeld
Wann drahtlos Netzwierker net iwwerwaacht ginn, stellen se eng Rei vu Risiken fir d'Privatsphär duer:
Onberechtegten Zougang zu Firmeressourcen duerch schwaach Authentifikatioun.
Ongewollt Datensammlung vu verbonnene Endpunkten, Gaaschtbenotzer an IoT-Sensoren.
Verëffentlechung vu perséinlech identifizéierbaren Informatiounen (PII) wéinst inadequater Segmentéierung oder Logging-Praktiken.
Wann de Kontrollkanal net verschlësselt ass, ginn d'Verwaltungsinterface an d'Telemetriedaten ausgesat.
Onéierlech Apparater an Man-in-the-Middle-Attacken géint onsegmentéiert SSIDen.
Fir dës Risiken unzegoen, ass eng Kombinatioun vun technesche Kontrollen, Richtlinnen an operationelle Prozesser noutwendeg - all entwéckelt fir d'Sammlung ze minimiséieren, d'Expositioun ze limitéieren a Mëssbrauch séier z'entdecken.
Kär Dateschutzmoossnamen, déi all Entreprise sollte implementéieren
Staark Zertifikatbaséiert Authentifikatioun
Benotzt WPA3-Enterprise mat 802.1X an RADIUS fir Benotzer an Apparater op Basis vun digitale Zertifikater anstatt op Basis vu gemeinsam benotzte Geheimnisser z'authentifizéieren. Zertifikatbaséiert Methoden (EAP-TLS) eliminéieren wiederverwendbar Passwierder a erméiglechen eng zentraliséiert Gestioun vum Identitéitsliewenszyklus.
Netzwierksegmentéierung an Zougang mat de mannsten Privilegien
Erzwingt eng strikt VLAN-Isolatioun fir Firmenbenotzer, Gäscht, Entreprisen an IoT-Geräter. Benotzt rollenbaséiert Zougangskontrollen, fir sécherzestellen, datt Apparater nëmmen op déi Ressourcen zougräifen, déi se brauchen. Mikrosegmentéierung reduzéiert d'lateral Beweegung, wann en Apparat kompromittéiert ass.
Null Vertrauen an Apparathaltungskontroll
Integréiert mat enger Network Access Control (NAC) oder Zero Trust Network Access (ZTNA) Léisung fir eng Posture Verification (OS Updates, Antivirus Software, Zertifikater) duerchzeféieren, ier den Netzwierkzougang gewährt gëtt. Apparater, déi dës Kontrollen net duerchfalen, kréien e limitéierten, iwwerwaachten Zougang.
Verschlësselungsmanagement an Telemetrie
Séchert de Management-Plang mat HTTPS, SSH an enger Zertifikatsbaséierter API-Authentifikatioun. Vergewëssert Iech, datt Telemetrie a Logbicher, déi un d'Cloud oder lokal Sammler geschéckt ginn, souwuel beim Transfert wéi och am Rou verschlësselt sinn.
Privatsphär-éischt Opzeechnung a Späicherung
Sammelt nëmmen déi néideg Logbicher a maacht wann ëmmer méiglech perséinlech identifizéierbar Informatiounen anonym oder läscht se ewech. Definéiert Späicherungsrichtlinnen, déi d'Ufuerderunge vun der Äntwert op Incidenter, d'Datenminiméierung an d'regional Dateschutzgesetzer am Gläichgewiicht bréngen.
Sécheren Zougang zu BYOD an IoT
Automatiséiert sécher Konfiguratioun mat Hëllef vu Geräterzertifikater an temporäre Login-Aschreiwungen. Installéiert IoT-Geräter op isoléierte VLANs a beschränkt d'Gerätefunktionalitéit mat ACLs a Verkéiersfilter.
Firmware-Integritéit a sécher Versuergungskette
Benotzt Apparater, déi e séchere Boot, signéiert Firmware a virauszesoen Updateprozesser ënnerstëtzen. Halt de Firmware-Liewenszyklus ënner Kontroll, fir vulnérabel méi al Versiounen ze vermeiden.
Transparenten Gaascht- a Besucherfloss
Implementéiert e Captive Portal, weist eng Dateschutznotiz un, wann néideg, a kritt déi entspriechend Zoustëmmung. Isoléiert de Gaaschtverkéier vun internen Systemer a benotzt zäitlimitéiert Umeldungsinformatiounen.
Reegelméisseg Risikobewäertunge fir Privatsphär
Plangt reegelméisseg Auditen an RF/Site-Bewäertungen, fir ongewollt Datensammlungspunkten opzedecken an ze verifizéieren, datt d'Dateschutzkontrollen och bei Ännerungen an der Ëmstänn effektiv bleiwen.
Eng hëllefräich Konfiguratiounschecklëscht fir Beschaffungs- an IT-Teams
All APs a Repeater mussen WPA3-Enterprise an EAP-TLS ënnerstëtzen.
Erzwingt 802.1X mat verstäerkter RADIUS-Clustering an Zertifikatsautomatiséierung.
Vergewëssert Iech, datt d'Switchen a Controlleren VLAN-Tagging, ACLen a per-SSID-Politikekaarte ënnerstëtzen.
Vergewëssert Iech, datt d'Verwaltungsinterface HTTPS, SSH an rollenbaséiert Administratioun erzwingt.
Vergewëssert Iech, datt den Apparat e séchere Boot an eng ënnerschriwwe Firmware-Mechanismus huet.
Definéiert Logspäicherungsfenster, Anonymiséierungsregelen a Zougangskontrollen fir sensibel Logbicher.
Konformitéitsdokumentatioun vun de Fournisseuren ufroen (GDPR, ISO 27001, aner regional Zertifizéierungen).
Enthält e Liewenszyklus-SLA fir Sécherheetsupdates an d'Offenlegung vu Schwachstelle.
Iwwerleeunge bei der Konformitéit an der globaler Implementatioun
Verschidde Regiounen hunn ënnerschiddlech Verpflichtungen am Zesummenhang mat der Privatsphär. Todahika riet Clienten:
Betruecht Datenlokaliséierung, Zoustëmmung a Meldung vu Sécherheetsverletzungen als Beschaffungskriterien.
Benotzt lokal oder regional Cloud-Controller, wann et gesetzlech verlaangt gëtt.
Eng iwwerpréifbar Custody-Chain fir Zertifikater a Schlësselmaterial iwwer all Standuerter beibehalen.
Todahika bitt virgeschriwwe Richtlinnen a regional Deploymentoptiounen fir Clienten mat verschiddene Standuerter, fir d'Konformitéit ze beschleunegen, ouni d'Performance ze kompromittéieren.
Best Practices fir laangfristege Schutz vum Dateschutz
Automatesch Zertifikater fir Mataarbechter, Gäscht an Apparater ausstellen an zréckzéien.
Benotzt rollenbaséiert Administrateurkonten an e robuste Schlësselrotatiounsplang.
Benotzt Anomaliedetektioun fir ongewéinlech Zougangsmuster oder onerwaart Datenflëss ze markéieren.
Entwéckelt e geprüfte Plang fir d'Reaktioun op Incidenter, deen sech op Eindämmung, Forensik a Notifikatioun konzentréiert.
Mataarbechter a Partner iwwer Dateschutzhygiene trainéieren – schwaacht mënschlecht Verhalen ass e gemeinsamen Ufankspunkt.
Geschäftsvirdeeler a Beschaffungs-ROI
Investitiounen a Dateschutzkontrollen reduzéieren d'Geschäftsrisiken a schützen d'Markenruff. D'Virdeeler sinn ënner anerem:
Manner Verstéiss, méi niddreg Käschte fir d'Sanéierung a manner Strofe vun de Reguléierungsautoritéiten.
Verbessert d'Vertraue vu Clienten a Partner beim Ausschreiwen op sensibel Kontrakter.
Beschleunegt d'Deployment-Zyklen mat engem standardiséierten, iwwerpréifbare Onboarding-Prozess.
Méi niddreg Gesamtbesëtzkäschten duerch zentraliséiert Politikvirlagen a Fernverwaltung.
Firwat wielen d'Firmen Todahika?
Todahika bitt Hardware a Servicer un, déi fir dateschutzorientéiert Implementéierungen entwéckelt sinn: sécher Zougangspunkten (APs) a Repeater mat Authentifikatioun op Entreprise-Niveau, eng zentraliséiert Gestiounsplattform, déi Segmentéierungs- a Retentiounsrichtlinne erzwingt, a global professionell Servicer, déi Netzwierker konfiguréieren, fir lokal Reguléierungsufuerderungen ze erfëllen. Fir Beschaffungsteams bitt Todahika kloer Dokumentatioun, laangfristeg Firmware-Ënnerstëtzung an Expertise am Beräich vun der Implementéierung a verschiddene Regiounen, fir sécherzestellen, datt drahtlos Projeten vun Ufank un dateschutzorientéiert sinn.
Nächst Schrëtt fir B2B Keefer
Wann Dir fir d'Beschaffung vun drahtlose Netzwierker oder d'IT-Sécherheet verantwortlech sidd, fänkt mat enger Bewäertung vum Site un, déi sech op Privatsphär konzentréiert. Den Ingenieursteam vun Todahika wäert Är aktuell Verméigen bewäerten, d'Privatsphärrisiken analyséieren an e prioritären Aktiounsplang op Basis vun Äre Betribsbedürfnisser an dem Reguléierungsëmfeld opstellen.
Todahika hëlleft Är drahtlos Zukunft ze sécheren - Privatsphär duerch Design, Skalierung duerch Engineering. Kontaktéiert eist Firmenteam fir eng Dateschutzbeurteilung ze vereinbaren an Dokumentatioun fir global Asätz unzefroen.
Zäitpunkt vun der Verëffentlechung: 30. August 2025


